Herramientas DNS e inspección con Wireshark
Usa comandos DNS con intención y aprende a inspeccionar una consulta y su respuesta.
- Elegir un comando DNS según la observación necesaria.
- Localizar una consulta y respuesta DNS controladas en la interfaz real de Wireshark.
- DNS
- Comando
- Paquete
- Interfaz de red
En esta página
Elige el comando según la pregunta
nslookup muestra el resolver y la respuesta; Resolve-DnsName permite pedir un tipo explícito; dig expone las secciones del mensaje; Get-DnsClientCache e ipconfig /displaydns observan la caché local de Windows.
Wireshark es un analizador de protocolos. Su interfaz principal separa la lista de paquetes, los detalles decodificados y los bytes. Un filtro de captura decide qué se registra; un filtro de visualización decide qué se muestra de una captura existente. Para tráfico DNS decodificado, el filtro de visualización es dns.
Para revisar una consulta: genera una sola consulta, detén la captura, filtra por dns, compara ID de transacción, flags, pregunta, tipo, respuesta y TTL.
Mira la interfaz real
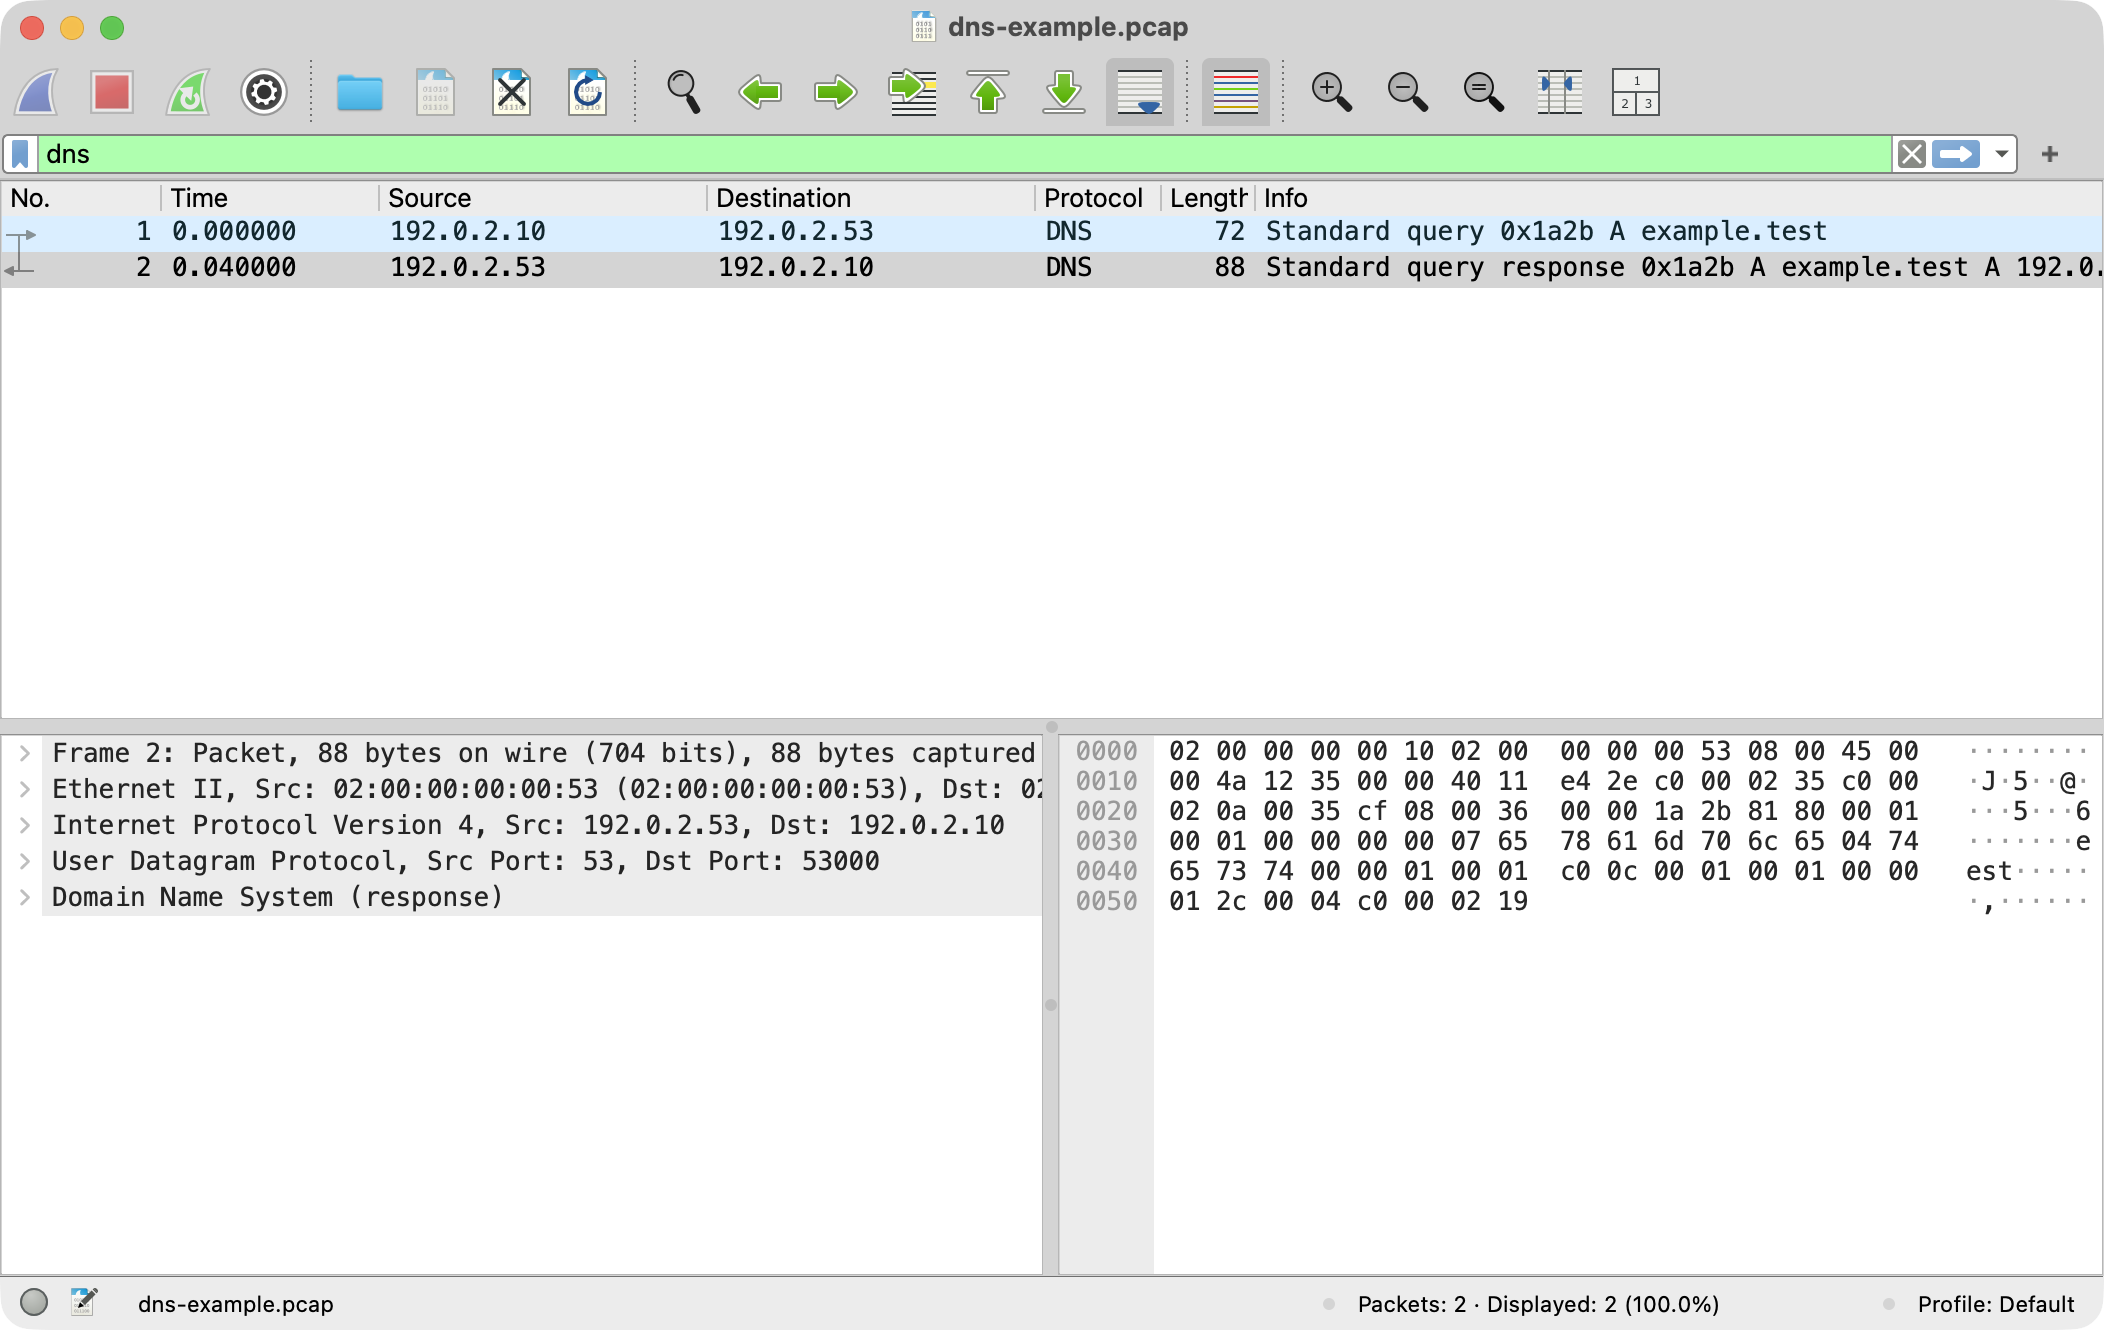
- 1Filtro de visualización: dns
- 2Lista: consulta y respuesta
- 3Detalles: campos decodificados
- 4Bytes: datos capturados
Captura real de Wireshark 4.6.8 en macOS. La traza usa direcciones reservadas y no contiene tráfico de producción.
La captura demuestra la interfaz real de Wireshark 4.6.8 en macOS. Las explicaciones numeradas son HTML localizado; no se ha fabricado ni alterado una interfaz. Selecciona la consulta para ver la pregunta y la respuesta para revisar el valor y el TTL.
Siguiente pasoDiagnosticar antes de limpiarSepara resolver, caché, transporte y aplicación.